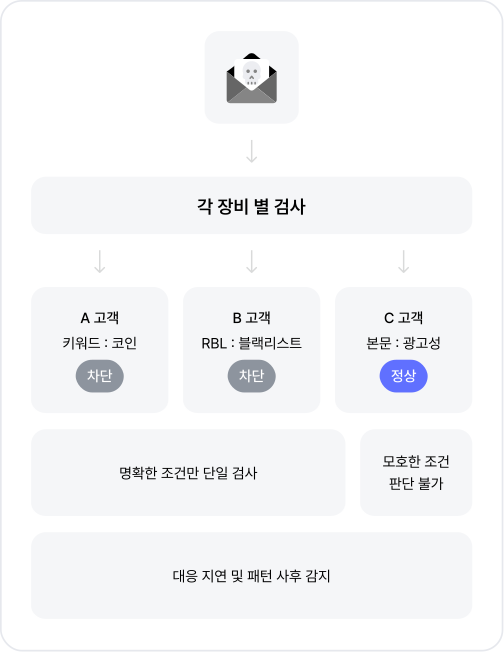
관리자가 직접 판단하고
블랙리스트를 등록합니다
조건 하나만 걸려도 스팸 처리되고, 애매한 메일은 놓칩니다.
들어오는 위협과 나가는 유출을 하나로 막는 통합 메일 보안

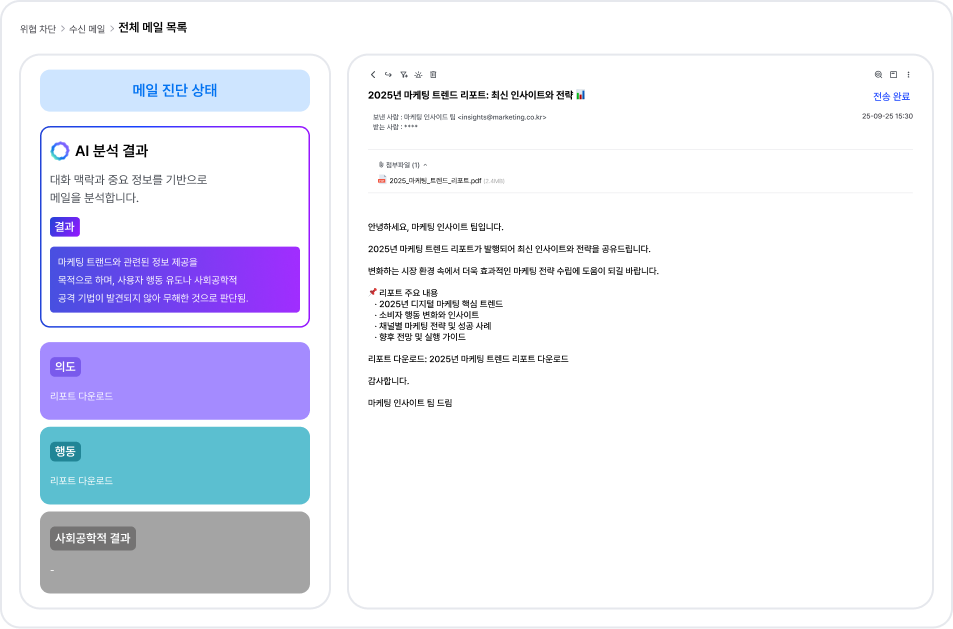
AI가 수신 메일을 단계별로 분석하고, 관리자는 결과만 보고 받습니다.


여러 인증·평판 정보를 함께 점수화해, 애매한 스팸까지 걸러 냅니다.
조건 하나만 걸려도 스팸 처리되고, 애매한 메일은 놓칩니다.
분석 근거가 남는 화면으로 관리자는 확인만 하면 됩니다.
| 기존 방식 | |
|---|---|
| 애매한 스팸은 탐지하지 못함 | 메일의 관계·맥락·의도까지 분석 |
| SPF·DKIM·키워드·RBL 중 하나만 걸려도 스팸 처리 | 여러 평판 정보를 종합해 점수로 판단 |
| 관리자의 사후 대응 중심 | AI가 자동 대응하고 관리자에게 보고 |
거래처·임원을 사칭한 메일(BEC)을 헤더와 발송 경로로 가려냅니다.
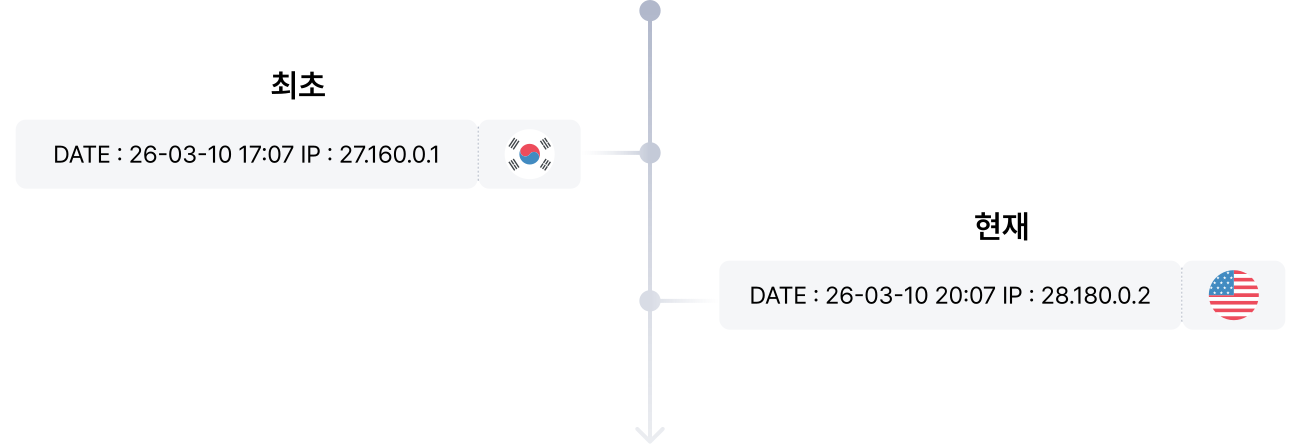
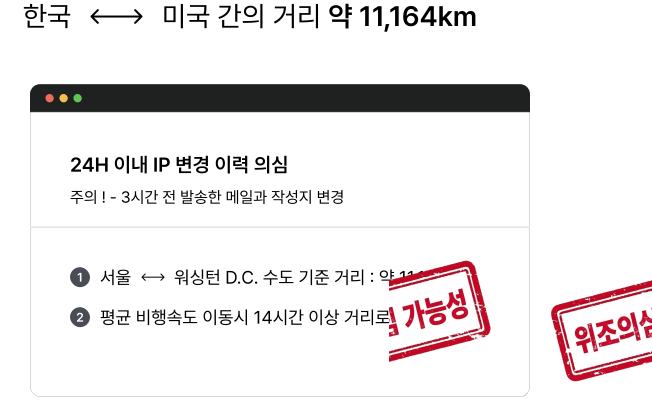
작성지와 발송지의 위치·시간을 함께 따져, 현실적으로 불가능한 이동이면 계정 도용을 의심합니다.
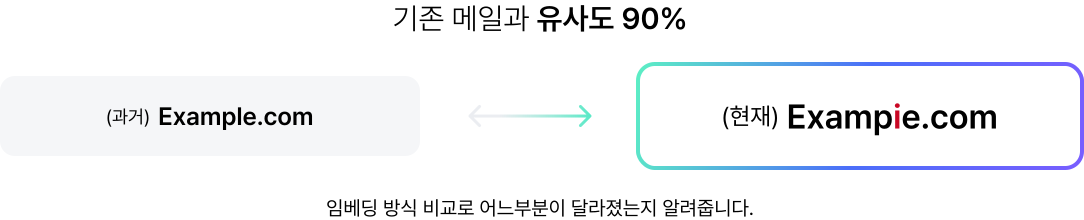
글자 하나만 바꾼 유사 도메인을 유사도로 비교해, 어느 부분이 달라졌는지 짚어 냅니다.
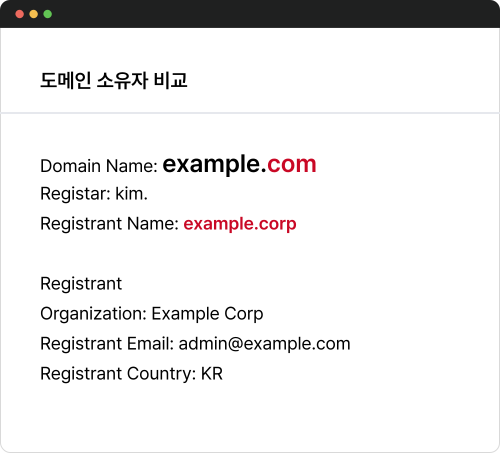
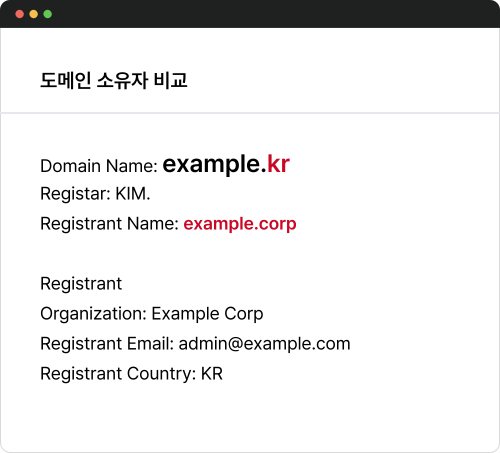
.com과 .co처럼 끝만 다른 주소도 같은 사용자인지 의심하고 판단합니다.
| 기존 방식 | |
|---|---|
| 헤더 구조 분석 없음 | 메일 헤더 구조 분석 |
| 작성지와 발송지 IP가 다르면 탐지 | 달라진 이유와 실제 작성자인지까지 판단 |
| 도메인 문자열을 그대로 비교 | 비슷한 도메인의 유사도를 비교해 사칭 의심 |
| 회신 주소가 다르면 탐지 | 어느 부분이 달라졌는지 확인 후 동일 사용자 여부 판단 |
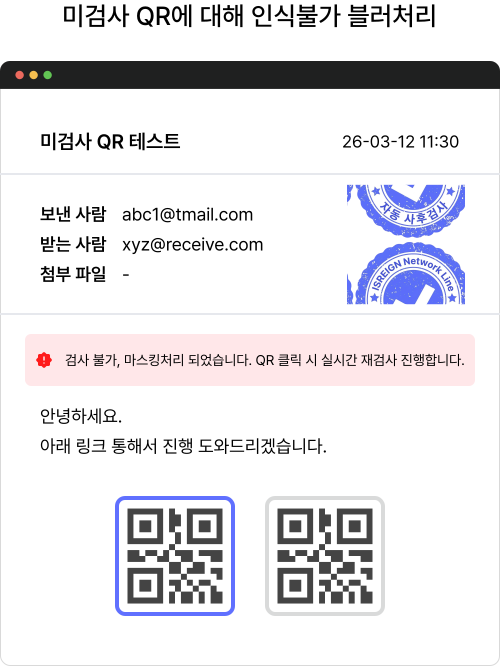
알려진 악성코드뿐 아니라, 실제 실행 흐름을 따라가 신종 공격까지 막습니다.
| 기존 방식 | |
|---|---|
| 파일 시그니처 검사 | 실행 흐름 동적 분석 |
| 알려진 악성코드만 차단 | 신종 악성 행위의 의도 판단 |
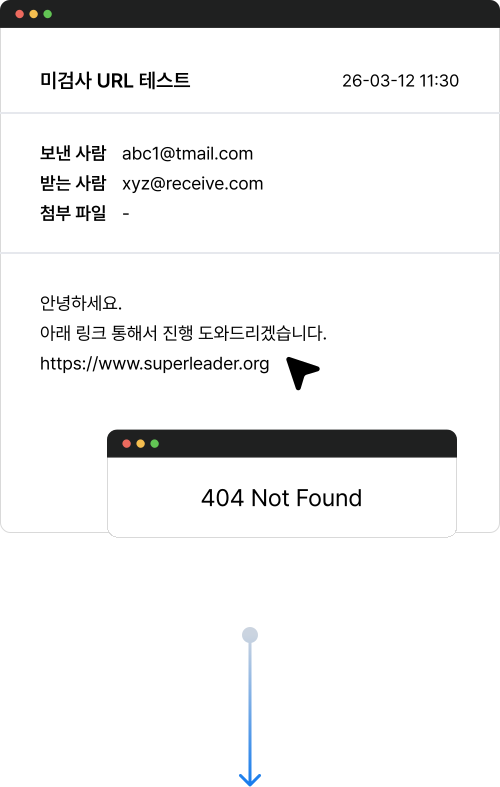
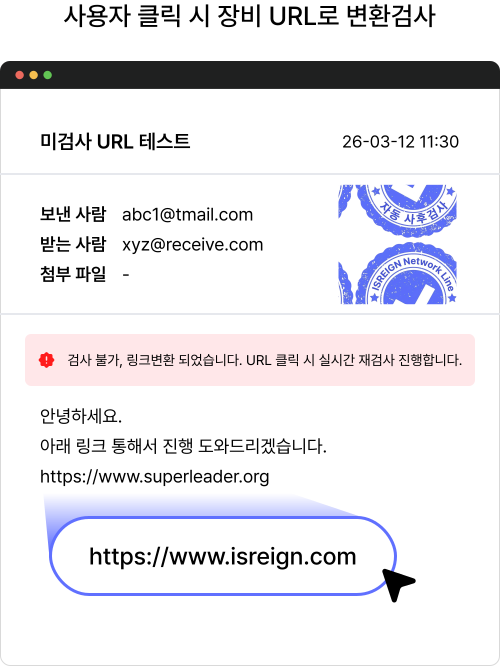
| 링크 블랙리스트 확인 | 링크 클릭 시 이동 흐름 추적 |
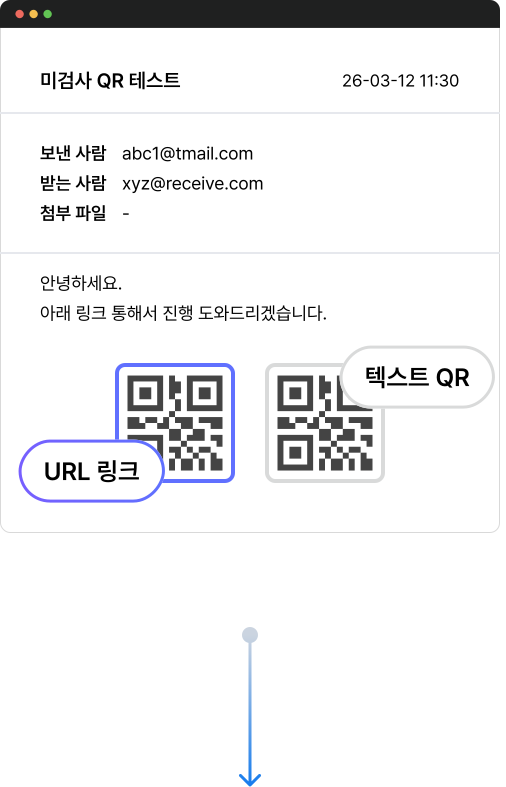
| 파일·URL 겉모습만 분석 | 파일·URL 내부 구조 분석 |

실행 후 만들어지는 모든 프로세스 흐름을 분석합니다.

외부 IP·도메인 접속과 C2 서버 연결 여부를 확인합니다.

정상 프로세스에 악성 코드를 심는지 탐지합니다.

비정상 메모리 영역 생성과 쉘코드 로딩을 잡아냅니다.

자동 실행 등록(Run Key 등) 같은 지속성 확보 시도를 확인합니다.

시스템 파일 이름으로 바꿔 숨기는 행위를 감지합니다.
발신 메일의 정보 유형과 의도를 분석해 유출 위험을 판단하고 결과를 보고합니다.
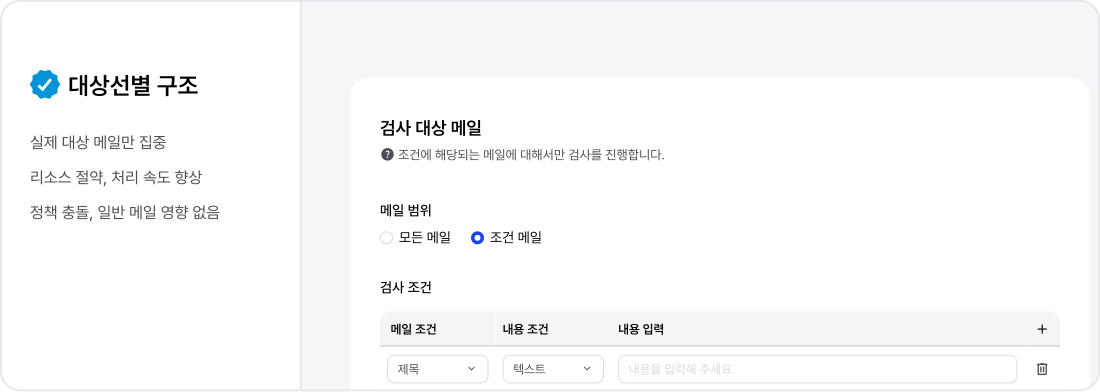
모든 메일을 검사하지 않고 위험 대상 메일만 집중 검사해 속도는 높이고 오탐과 정책 충돌은 줄입니다.
| 기존 방식 | |
|---|---|
| 모든 메일을 검사 | 실제 대상 메일만 집중 검사 |
| 오탐 증가와 정책 충돌 | 정책 충돌 없이 일반 메일에 영향 없음 |
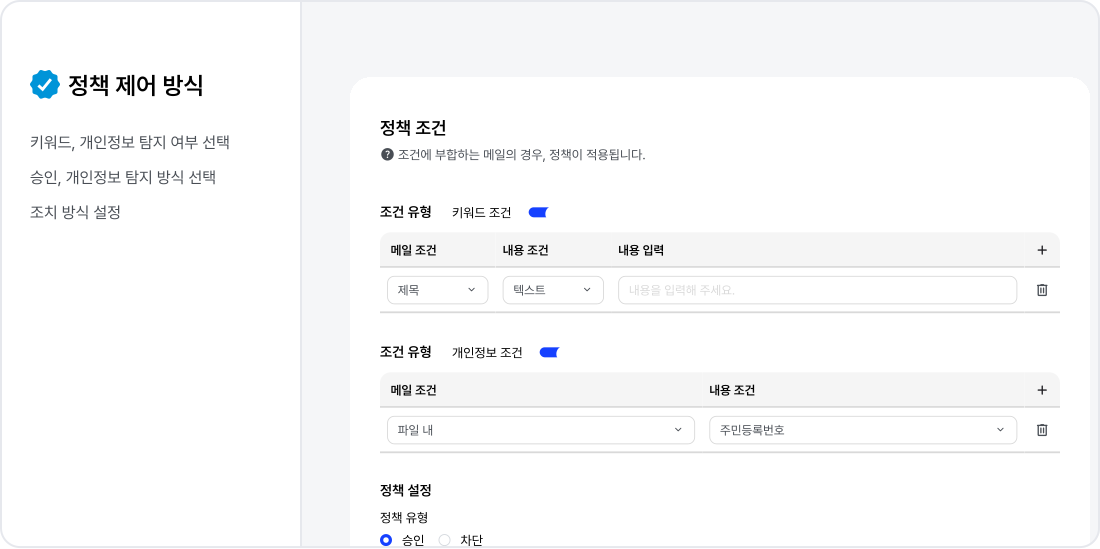
| 고정된 정책 | 키워드·개인정보별로 조치 방식을 따로 설정 |
개인정보가 있는지만 알려 주지 않고, 어디서 무엇이 나왔는지까지 보여 줍니다.
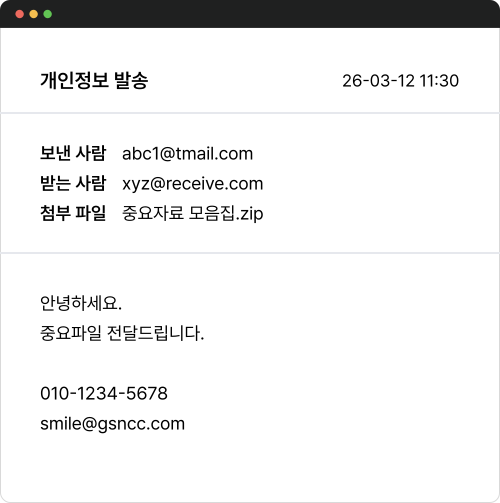
본문과 첨부파일의 개인정보를 실시간으로 분석합니다.
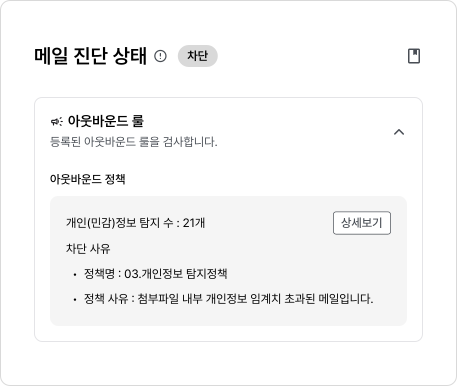
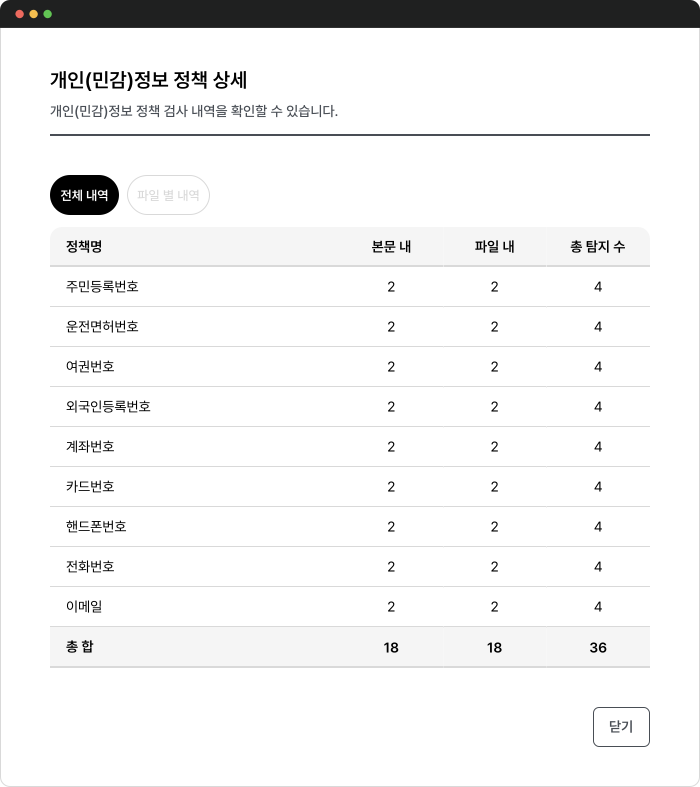
어디에서 무엇이 탐지됐는지 자세한 설명을 제공합니다.
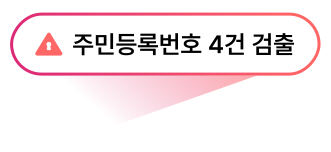
파일 구조도로 문제가 된 하위 파일을 정확히 찾아냅니다.
| 기존 방식 | |
|---|---|
| 개인정보 탐지 여부만 알려 줌 | 어디서 탐지되었는지 상세 분석 제공 |
| 압축파일이면 어떤 파일이 문제인지 알 수 없음 | 파일 구조도로 하위 파일까지 확인 |
| 용량이 큰 파일은 탐지 불가 | 메일로 보낼 수 있는 크기면 용량과 관계없이 탐지 |
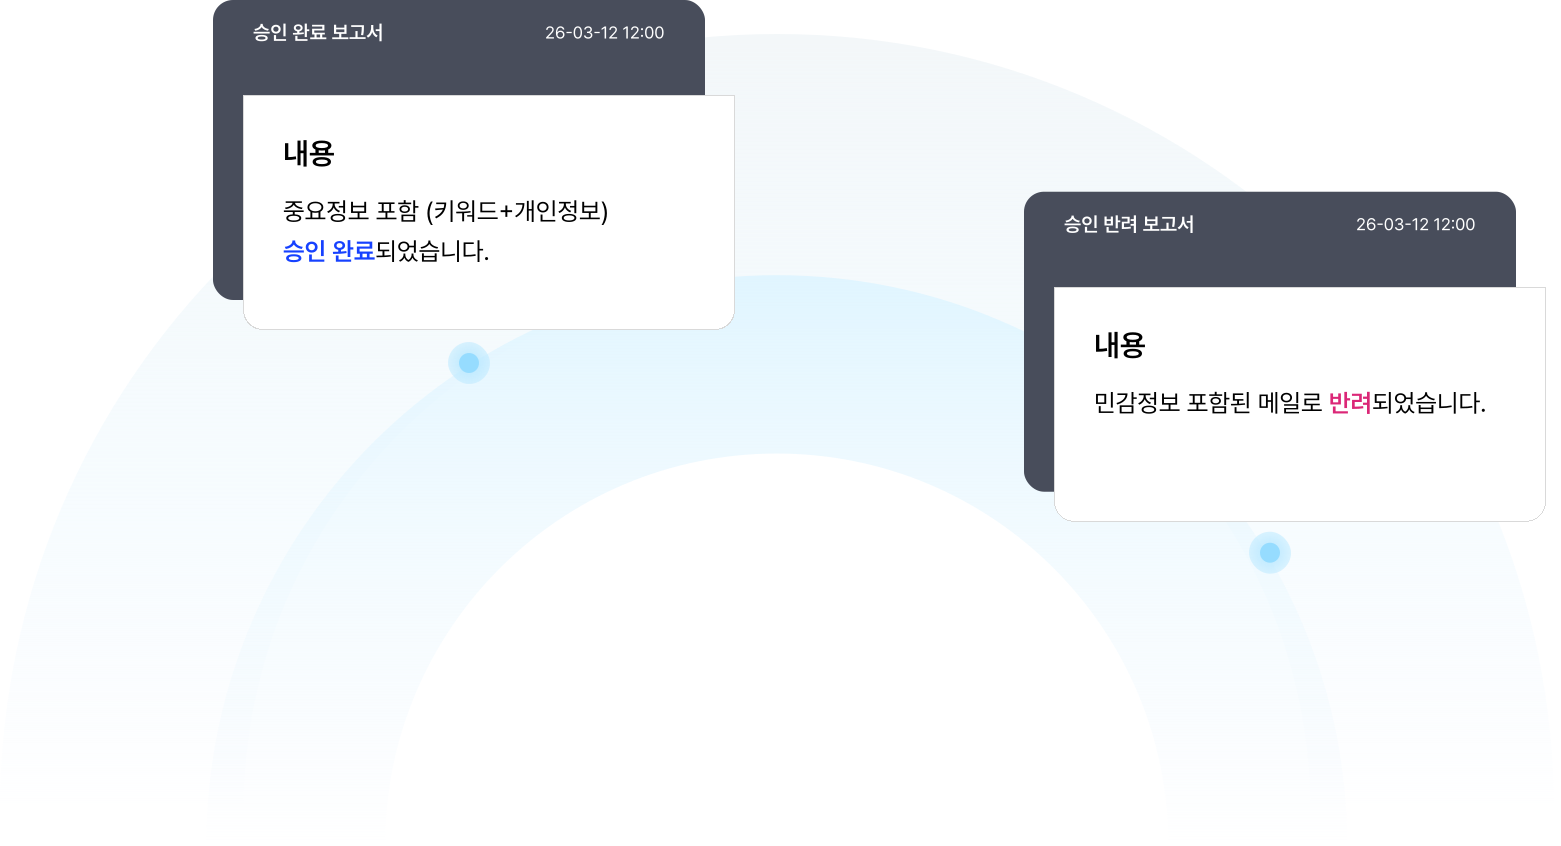
실시간 알림부터 승인 완료·반려 보고서까지. 누가 언제 어떤 판단을 했는지 남습니다.
| 기존 방식 | |
|---|---|
| 키워드만 탐지 | 중요정보는 키워드로, 개인정보는 기준치로 탐지 |
| 승인이 끝날 때까지 상태를 알 수 없음 | 승인 완료까지 진행 현황을 실시간 제공 |
| 승인자가 없으면 발송 불가 | 다양한 승인 조건으로 공백 해소 |
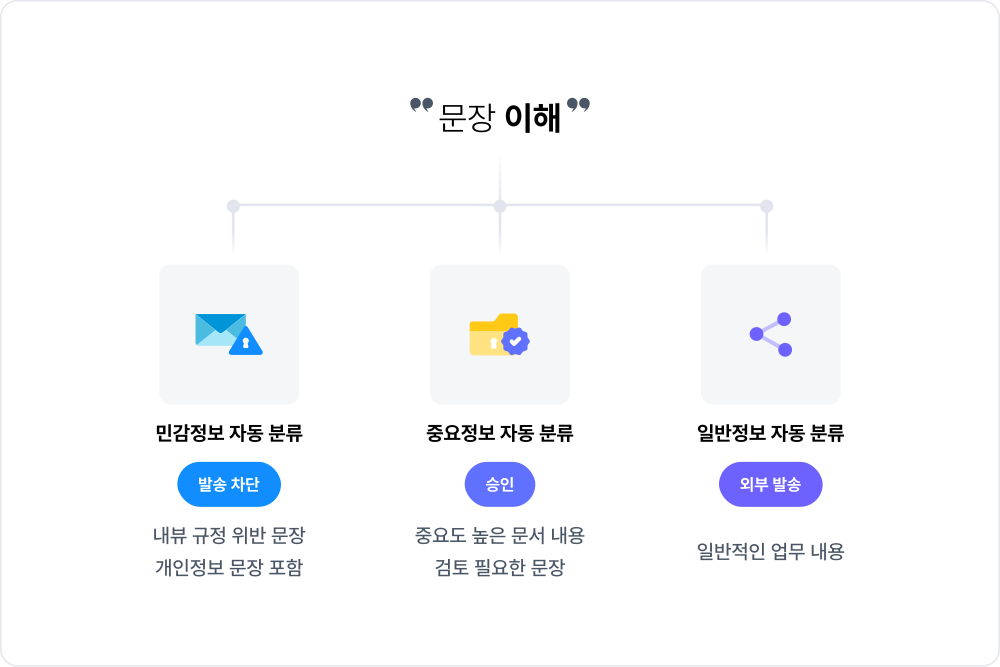
문장 내용을 분석해 민감정보·중요정보·일반정보로 자동 분류하고 처리합니다.
| 기존 방식 | |
|---|---|
| 키워드로만 승인·차단 분류 | 문맥 기반 문장 이해 분석 |
| 비슷한 표현은 분류하지 못함 | 유사 문장까지 인식해 정밀 분석 |
| N2SF(국가 망 보안체계) 대응 불가 | N2SF 대응 가능 |
현재 메일 환경 진단부터 구축·운영 지원까지 함께합니다. 클라우드 서비스는 Pro 이상 요금제에서 이용할 수 있습니다.